

1RQp)30秒速读:拿到一个来路不明的 exe,想知道它用什么编译器写的、有没有加壳,靠猜既慢又不准。本篇讲 ExeInfo PE 的查壳、PE 结构查看与结果判读用法,并给出版本选择、安装关键点和必改设置。
软件信息
| 软件名称 | ExeInfo PE |
| 版本 | v0.1.0.0 |
| 界面语言 | 简体中文 |
| 适用系统 | Windows |
| 授权方式 | 免费开源 |
| 安装包大小 | 以官网为准 |
| 更新日期 | 以官网为准 |
下载方式:点击上方按钮前往本站下载页,回复公众号关键词 ExeInfo PE 获取网盘链接。
软件截图
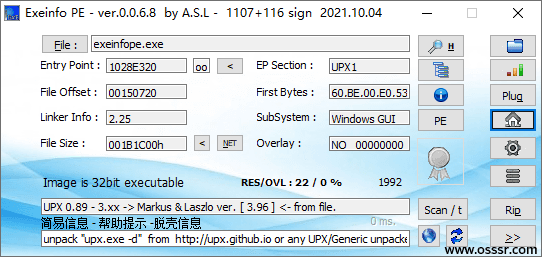
为什么查壳需要专门工具
拿到一个来路不明的 exe,想知道它用什么编译器写的、有没有加壳?ExeInfo PE 就是干这个的查壳工具。把文件拖进窗口,几秒钟就给出分析结果:编译器类型、加壳方式(UPX、ASPack、Themida 等常见壳都能认)、入口点地址、导入导出表,一目了然。
它是安全研究、逆向分析、病毒样本初判的常用工具:看到可疑程序先查个壳,心里就有数了;开发人员也能用它确认自己发布程序的编译和保护状态。软件免费开源,体积小巧,分析速度快。
主要功能
- 检测可执行文件的编译器、打包器和加壳类型
- 显示入口点、节区头、导入表/导出表等 PE 结构信息
- 查看数字签名、版本信息和公司名称
- 支持 EXE、DLL、OCX、SYS 等多种可执行格式
- 快速分析,拖放文件即出结果
- 内置 UPX 等常见壳的识别与处理
版本对比与推荐
| 版本类型 | 特点 | 适合谁 |
| v0.1.0.0 稳定版 | 查壳识别齐全,支持常见格式,拖放即出结果 | 绝大多数用户,推荐首选 |
| 更早的旧版本 | 对新壳与新编译器的识别可能跟不上 | 仅在新版与个别老系统不兼容时备用 |
| 只看文件属性 | 不用装工具,但看不到加壳与 PE 结构信息 | 只需要确认版本号与签名、不做分析的用户 |
推荐:直接用 v0.1.0.0 稳定版。查壳工具的核心是识别库的新旧,旧版识别不出的壳会直接误导判断;日常分析不需要追实验性版本,稳定版足够。
安装步骤
- 绿色版免安装,解压后直接运行主程序。
- 将待分析文件拖放到软件窗口即可开始检测,不要直接运行来路不明的可执行文件。
- 先看编译器与加壳类型,再展开入口点与导入导出表看细节,养成先结论后细节的判读顺序。
- 分析结果仅供学习研究参考,涉及可疑样本时不要在主力机上直接运行。
装完必改设置
必改设置一:先看签名与版本信息再看壳
入口:软件内的签名与版本信息查看区,具体位置以本版界面为准,通用建议。体感差别:有正规签名的厂商程序与无签名的小工具,判读起点完全不同;先确认身份,再谈加壳,可少走很多弯路。
必改设置二:可疑文件只分析不运行
入口:这是一条使用习惯而非菜单设置:拖放分析,不要双击运行。体感差别:分析是只读操作,运行则是执行操作;守住这条界线,初判可疑样本时才不会把风险引到自己机器上。
必改设置三:结果截图或记录保存成排查档案
入口:软件内的结果查看区,配合系统截图或文本记录保存,通用建议。体感差别:同一文件隔段时间再看时,有记录可对照,不用重新分析、也不用凭记忆判断壳有没有变。
常见问题
- 问:查壳结果显示未知壳怎么办?答:先看编译器与导入表信息综合判断,不要只凭壳名下结论;未知壳不等于恶意,也可能只是新版保护壳。
- 问:加壳的程序一定有问题吗?答:不一定,很多正版软件也用加壳保护代码;加壳只是分析线索之一,要结合签名、来源与行为一起看。
- 问:支持哪些文件格式?答:支持 EXE、DLL、OCX、SYS 等多种可执行格式,拖放后几秒出结果。
- 问:分析结果能用于什么场景?答:安全研究、逆向分析、病毒样本初判,以及开发人员确认自己发布程序的编译和保护状态。
注意事项与排错
- 分析结果仅供学习研究参考,请勿用于非法用途,也不要把分析结论直接当成定性结论对外传播。
- 拖放文件时确认文件来源,分析归分析,运行归运行,两者不要混为一谈。
- 遇到识别不出的新壳时,先查该壳的公开资料再下判断,避免把未知直接写成可疑。
适合谁与不适合谁
适合安全研究、逆向分析人员,以及需要确认发布程序编译与保护状态的开发人员;也适合对可疑程序做初步判断的用户。不适合只想看软件版本号的普通用户,文件属性里就能看到;也不适合想靠一个工具直接判定程序好坏的用户,查壳只是初判线索之一。

关注「软件教程管家」
回复软件名即取即下:网盘下载链接 + 提取码,一步直达,不用再跳转。
本站资源仅供个人学习交流,请勿用于商业用途。软件与资料版权归原作者所有;如有侵权,请通过公众号「软件教程管家」联系我们,我们将在 24 小时内下架处理。查看免责声明 ›






