

30秒速读:内网资产越攒越多,哪些主机还活着、开了什么服务,靠人工一台台确认既慢又容易漏。Fscan把存活探测、端口扫描、服务识别和结果汇总收进一条命令,适合在内网扫描场景里先把资产清单盘清楚。本文只讲授权范围内的资产评估用法,使用前必须先拿到目标系统的书面授权。
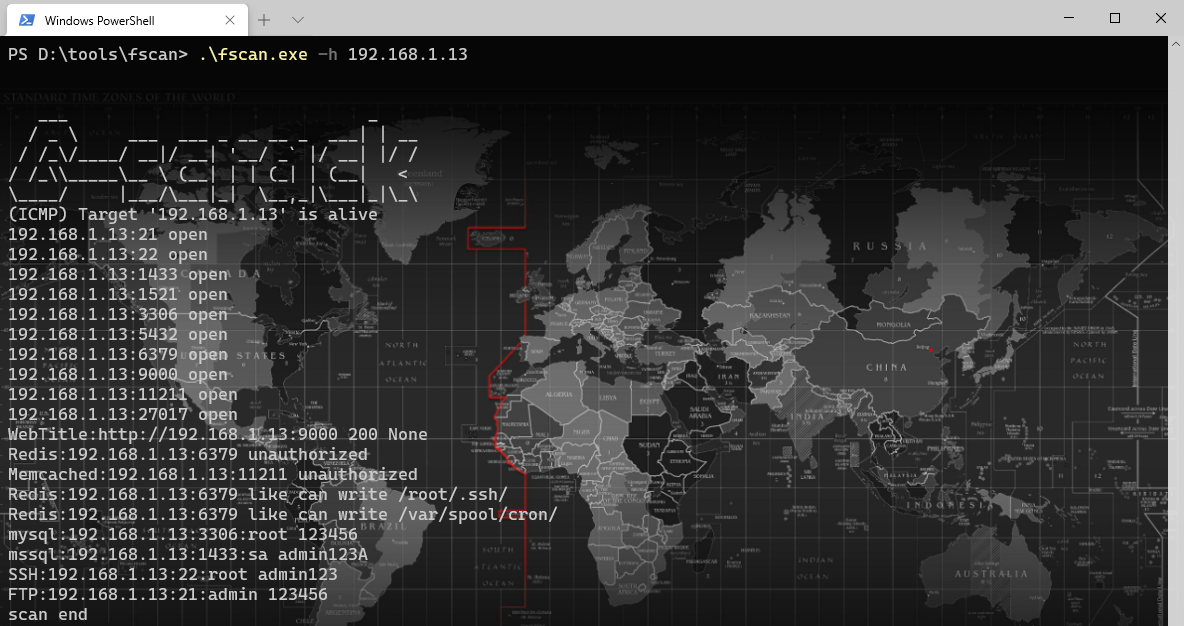
先把授权边界说在前面:Fscan只能用在自己有权评估的内网里。动手之前要确认三件事:授权书覆盖的目标网段、允许扫描的时间窗口、以及结果的保管人。没有书面授权的目标一律不扫,扫描动作本身也要提前告知相关安全团队,避免触发告警后被当成入侵处置。
Fscan内网扫描信息表与版本选择
| 项目 | 内容 |
|---|---|
| 软件名 | Fscan |
| 授权协议 | MIT开源协议 |
| 开发语言 | Go语言编写 |
| 运行形态 | 命令行工具,无图形界面依赖 |
| 适用平台 | Windows、macOS、Linux |
| 界面语言 | 支持中文与英文切换 |
| 输出格式 | TXT、JSON、CSV三种格式 |
版本选择上结论先行:第一次上手直接用发布页提供的预编译版本,拿到手就能跑,不用折腾编译环境。需要把扫描能力嵌进自家安全平台时,再考虑从源码编译,编译版还可以附带可视化任务管理界面,适合要长期跑固定任务的团队。需要提醒的是,带界面的编译方式要加条件编译参数,普通评估用不到就不必开。
| 版本形态 | 适合谁 | 推荐度 |
|---|---|---|
| 预编译版本 | 第一次上手、单次资产盘点 | 推荐 |
| 源码编译版本 | 要嵌入平台、做二次开发的团队 | 按需 |
| 带界面编译版本 | 长期跑固定任务、需要任务管理 | 按需 |
Fscan内网扫描安装步骤
- 确认授权:拿到覆盖目标网段的书面授权,记下允许的时间窗口和禁扫清单。
- 获取程序:从发布页下载对应平台的预编译版本,或者在有Go工具链的机器上从源码编译。
- 放到评估机:把程序放在评估专用机上运行,不要放在业务服务器上直接跑。
- 先小范围试扫:先对一个已授权的小网段做存活与端口盘点,确认输出格式和结果落盘位置无误,再扩大范围。
- 归档结果:把输出文件按日期和网段命名保存,扫描结束后按制度清理或加密归档。
Fscan内网扫描装完必改设置
默认参数适合快速摸底,但正式评估前建议先定好下面五项,免得结果不好复用。
- 输出格式与保存路径:启动时指定输出格式和保存目录,建议JSON与TXT各存一份,JSON方便后续统计,TXT方便人工翻看。
- 端口组选择:按评估目标选端口组,Web服务为主就选Web组,数据库资产为主就选数据库组,全量盘点再选全部端口,避免每次都全量扫。
- 速率与超时:根据网络状况调低发包速率、放宽超时,脆弱网络和老旧设备多的网段尤其要保守,防止扫描流量把设备打挂。
- 静默模式:需要把扫描嵌进脚本定时跑时,开启无横幅、无进度条、无颜色的静默输出,日志更干净。
- 排除规则:提前把禁扫主机和禁扫端口写进排除规则,医疗、工控、老旧生产设备先单独确认,确认前不进扫描范围。
Fscan内网扫描注意事项
- 授权是前置条件:没有书面授权不扫描,授权范围外的网段哪怕顺手能扫到也不碰,扫描记录要留存备查。
- 避开业务高峰:大网段盘点尽量放在低峰窗口,核心业务时段只做小范围确认,避免扫描流量影响正常业务。
- 提前报备告警:扫描前告知安全运营团队,说明时间窗口和源地址,否则告警平台会把评估动作当成真实攻击处置。
- 结果文件要加密保管:输出里有内网拓扑和服务清单,属于敏感信息,不要明文发群聊或放共享盘,用完按制度删除。
- 脆弱设备单独处理:老旧系统、工控设备、医疗终端对扫描流量敏感,统一参数扫过去可能导致服务异常,这类目标要单独评估方案。
Fscan内网扫描适合谁
Fscan适合需要定期盘点内网资产的团队:企业安全组做季度资产复盘、攻防演练前给防守方准备基线清单、新接手网络的运维人员快速摸清家底,都是它的典型场景。和单点精细探测工具分工不同,它强在批量盘点和统一汇总:一次跑完多个网段,结果按统一格式落盘,直接能进统计和报告。但它不适合没有授权的场景,也不适合替代合规的外部资产核查流程。说到底,它的价值不在扫得多狠,而在授权范围内把资产清单做得全、做得可复核。
推广
关注「软件教程管家」
回复软件名即取即下:网盘下载链接 + 提取码,一步直达,不用再跳转。
版权与使用提示
本站资源仅供个人学习交流,请勿用于商业用途。软件与资料版权归原作者所有;如有侵权,请通过公众号「软件教程管家」联系我们,我们将在 24 小时内下架处理。查看免责声明 ›
文章推荐
标签推荐






正文完
